Domain neue-uhr.de kaufen?
Wir ziehen mit dem Projekt
neue-uhr.de um.
Sind Sie am Kauf der Domain
neue-uhr.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain neue-uhr.de kaufen?
Was ist die Fehlermeldung für den PCI Express Endpoint?
Es gibt verschiedene mögliche Fehlermeldungen für einen PCI Express Endpoint, je nachdem, welches Problem auftritt. Einige mögliche Fehlermeldungen könnten sein: "PCI Express Endpoint konnte nicht erkannt werden", "Fehler beim Initialisieren des PCI Express Endpoints" oder "Verbindungsfehler mit dem PCI Express Endpoint". Die genaue Fehlermeldung hängt von der spezifischen Situation und dem verwendeten System ab. **
Gibt es bei rav endpoint protection keine Deinstallexe für verlorene Daten?
Es gibt keine spezielle Deinstallationsdatei für verlorene Daten bei rav Endpoint Protection. Die Deinstallation erfolgt normalerweise über die Systemsteuerung oder über das entsprechende Deinstallationsprogramm des Antivirenprogramms. Wenn Daten verloren gegangen sind, kann dies auf verschiedene Ursachen zurückzuführen sein, wie z.B. einen Fehler im Programm oder eine fehlerhafte Konfiguration. In solchen Fällen ist es ratsam, den technischen Support des Herstellers zu kontaktieren, um das Problem zu lösen. **
Ähnliche Suchbegriffe für Endpoint
Top-Angebote
Produkte zum Begriff Endpoint:
-
SOPHOS EndpointSophos Endpoint Security kaufen – Schutz vor Ransomware, Malware und Cyberangriffen Unternehmen sind heute täglich mit immer komplexeren Cyberangriffen konfrontiert. Klassische Antivirenprogramme reichen häufig nicht mehr aus, um moderne Bedrohungen zuverlässig zu stoppen. Genau hier setzt Sophos Endpoint an. Die leistungsstarke Sicherheitslösung kombiniert moderne KI-Technologie mit fortschrittlichen Schutzmechanismen, um Angriffe frühzeitig zu erkennen und zu verhindern – noch bevor sie Ihre Systeme beeinträchtigen können. Mit Sophos Endpoint powered by Intercept X erhalten Unternehmen eine der führenden Endpoint-Sicherheitslösungen am Markt. Die Plattform schützt Arbeitsplätze, Server und mobile Geräte vor Malware, Ransomware und anderen fortschrittlichen Cyberbedrohungen. Gleichzeitig ermöglichen integrierte Analysefunktionen eine schnelle Untersuchung verdächtiger Aktivitäten im gesamten Netzwerk. Durch die Kombination aus Endpoint Detection and Response (EDR) und Extended Detection and Response (XDR) bietet Sophos Endpoint eine umfassende Sicherheitsstrategie. IT-Teams können Sicherheitsereignisse gezielt analysieren, Angriffsmuster identifizieren und entsprechende Maßnahmen einleiten, um potenzielle Schäden zu verhindern. Cyberkriminelle nutzen heute immer ausgefeiltere Methoden, um in Unternehmensnetzwerke einzudringen. Sophos Endpoint wurde speziell dafür entwickelt, solche Angriffe frühzeitig zu erkennen und automatisch zu blockieren. Die KI-gestützte Sicherheitsengine analysiert kontinuierlich das Verhalten von Anwendungen und Systemprozessen, um ungewöhnliche Aktivitäten sofort zu identifizieren. Durch diese intelligente Analyse lassen sich selbst bisher unbekannte Bedrohungen erkennen. Unternehmen profitieren dadurch von einem proaktiven Schutz, der weit über klassische Antiviruslösungen hinausgeht. Sophos Endpoint bietet leistungsstarke Tools zur Untersuchung und Analyse von Sicherheitsereignissen. Mit integrierten EDR- und XDR-Funktionen können IT-Teams Bedrohungen detailliert analysieren, Angriffspfade nachvollziehen und potenzielle Schwachstellen identifizieren. Verdächtige Aktivitäten lassen sich schnell untersuchen, sodass Sicherheitsanalysten gezielte Maßnahmen ergreifen können. Diese erweiterten Analysefunktionen helfen dabei, Cyberangriffe nicht nur zu stoppen, sondern auch deren Ursache zu verstehen. Hinweis zur früheren Produktbezeichnung Sophos Endpoint wurde früher unter dem Namen Sophos Central Intercept X Advanced angeboten. Im Rahmen der Weiterentwicklung der Sophos Sicherheitsplattform hat der Hersteller die Produktstruktur vereinheitlicht und die Lösung unter der Bezeichnung Sophos Endpoint zusammengeführt. Die bewährten Sicherheitsfunktionen von Intercept X bleiben weiterhin Bestandteil der Lösung. Dazu zählen unter anderem der leistungsstarke Ransomware-Schutz mit CryptoGuard, KI-gestützte Bedrohungserkennung sowie moderne EDR- und XDR-Analysefunktionen zur Untersuchung von Sicherheitsvorfällen. Wichtige Funktionen von Sophos Endpoint Proaktiver Schutz vor Cyberbedrohungen Sophos Endpoint erkennt und blockiert zahlreiche Bedrohungen bereits im Vorfeld. Die Sicherheitslösung analysiert verdächtige Aktivitäten kontinuierlich und verhindert Angriffe, noch bevor sie Ihre Systeme oder Daten beeinträchtigen können. Analyse verdächtiger Aktivitäten mit GenAI Moderne GenAI-Tools unterstützen Sicherheitsteams bei der Untersuchung potenzieller Bedrohungen. Verdächtige Ereignisse können schneller analysiert und bewertet werden, sodass IT-Teams schneller auf mögliche Angriffe reagieren können. Automatische Reaktion auf Angriffe Die Plattform reagiert automatisch auf erkannte Bedrohungen. Dazu gehört unter anderem die Wiederherstellung von Dateien nach einem Ransomware-Angriff sowie die dynamische Anpassung von Schutzmaßnahmen an das jeweilige Angriffsszenario. Zentrale Verwaltung über Sophos Central Über die cloudbasierte Plattform Sophos Central können Administratoren Sicherheitsmeldungen einsehen, Bedrohungen entfernen und die gesamte IT-Sicherheitsinfrastruktur zentral verwalten. Sicherheitsfunktionen von Sophos Endpoint im Überblick Funktion Beschreibung Ransomware-Schutz mit CryptoGuard Die CryptoGuard-Technologie überwacht kontinuierlich Dateiaktivitäten und erkennt unautorisierte Verschlüsselungsversuche. Wird eine Bedrohung erkannt, stoppt Sophos Endpoint automatisch den verantwortlichen Prozess und stellt betroffene Dateien wieder her. MBR-Schutz für Systemstart Der integrierte Schutz des Master Boot Records verhindert Angriffe, die darauf abzielen, Computer unbrauchbar zu machen oder das Betriebssystem am Starten zu hindern. Schutz vor Remote-Ransomware Sophos Endpoint erkennt auch Angriffe, bei denen kompromittierte Geräte im Netzwerk verwendet werden, um Dateien auf anderen Systemen zu verschlüsseln. Dadurch wird eine der häufigsten Methoden moderner Ransomware effektiv blockiert. Adaptive Attack Protection Wird ein manueller Angriff erkannt, verstärkt die Lösung autom...83,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Carofiglio, Gianrico: Drei Uhr morgensDrei Uhr morgens , Schläos in Marseille: Die bewegende Geschichte der Annäherung von Vater und Sohn. Eine Fahrt nach Marseille wird für Antonio und seinen Vater zu einer Reise in die Erinnerung und nach innen. Der verschlossene Gymnasiast muss zu einer neurologischen Untersuchung, die vorschreibt, zwei Tage und zwei Nächte ohne Schlaf zuzubringen. Sein Vater, der früh die Familie verlassen hat und zu dem er ein kühles Verhältnis hat, begleitet ihn. Erstmals erfahren die beiden eine nie gekannte Intimität: Der Vater erzählt von seiner Jugend, von der Bekanntschaft mit der Mutter des Jungen - der Sohn von seinen Hoffnungen und Ängsten. Der Aufenthalt vollzieht sich zwischen Wachzustand und Erschöpfung, er führt in anrüchige Viertel, an atemberaubende Strände, ins Herz der pulsierenden Stadt. Eine Begegnung, die zwei Menschen für immer verändert. , Elektromotorenteile > Elektromotoren & -teile , Auflage: 3. unveränderte Auflage, Erscheinungsjahr: 20230328, Produktform: Leinen, Titel der Reihe: Transfer Bibliothek#145#, Autoren: Carofiglio, Gianrico, Übersetzung: Koskull, Verena von, Auflage: 23003, Auflage/Ausgabe: 3. unveränderte Auflage, Seitenzahl/Blattzahl: 184, Keyword: Annäherung; Beziehung; Empathie; Frankreich; Intimität; Konflikt; Marseille; Sohn; TransferBibliothek; Vater, Warengruppe: HC/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 216, Breite: 144, Höhe: 22, Gewicht: 365, Produktform: Gebunden, Genre: Belletristik,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SOPHOS EndpointSophos Endpoint Security kaufen – Schutz vor Ransomware, Malware und Cyberangriffen Unternehmen sind heute täglich mit immer komplexeren Cyberangriffen konfrontiert. Klassische Antivirenprogramme reichen häufig nicht mehr aus, um moderne Bedrohungen zuverlässig zu stoppen. Genau hier setzt Sophos Endpoint an. Die leistungsstarke Sicherheitslösung kombiniert moderne KI-Technologie mit fortschrittlichen Schutzmechanismen, um Angriffe frühzeitig zu erkennen und zu verhindern – noch bevor sie Ihre Systeme beeinträchtigen können. Mit Sophos Endpoint powered by Intercept X erhalten Unternehmen eine der führenden Endpoint-Sicherheitslösungen am Markt. Die Plattform schützt Arbeitsplätze, Server und mobile Geräte vor Malware, Ransomware und anderen fortschrittlichen Cyberbedrohungen. Gleichzeitig ermöglichen integrierte Analysefunktionen eine schnelle Untersuchung verdächtiger Aktivitäten im gesamten Netzwerk. Durch die Kombination aus Endpoint Detection and Response (EDR) und Extended Detection and Response (XDR) bietet Sophos Endpoint eine umfassende Sicherheitsstrategie. IT-Teams können Sicherheitsereignisse gezielt analysieren, Angriffsmuster identifizieren und entsprechende Maßnahmen einleiten, um potenzielle Schäden zu verhindern. Cyberkriminelle nutzen heute immer ausgefeiltere Methoden, um in Unternehmensnetzwerke einzudringen. Sophos Endpoint wurde speziell dafür entwickelt, solche Angriffe frühzeitig zu erkennen und automatisch zu blockieren. Die KI-gestützte Sicherheitsengine analysiert kontinuierlich das Verhalten von Anwendungen und Systemprozessen, um ungewöhnliche Aktivitäten sofort zu identifizieren. Durch diese intelligente Analyse lassen sich selbst bisher unbekannte Bedrohungen erkennen. Unternehmen profitieren dadurch von einem proaktiven Schutz, der weit über klassische Antiviruslösungen hinausgeht. Sophos Endpoint bietet leistungsstarke Tools zur Untersuchung und Analyse von Sicherheitsereignissen. Mit integrierten EDR- und XDR-Funktionen können IT-Teams Bedrohungen detailliert analysieren, Angriffspfade nachvollziehen und potenzielle Schwachstellen identifizieren. Verdächtige Aktivitäten lassen sich schnell untersuchen, sodass Sicherheitsanalysten gezielte Maßnahmen ergreifen können. Diese erweiterten Analysefunktionen helfen dabei, Cyberangriffe nicht nur zu stoppen, sondern auch deren Ursache zu verstehen. Hinweis zur früheren Produktbezeichnung Sophos Endpoint wurde früher unter dem Namen Sophos Central Intercept X Advanced angeboten. Im Rahmen der Weiterentwicklung der Sophos Sicherheitsplattform hat der Hersteller die Produktstruktur vereinheitlicht und die Lösung unter der Bezeichnung Sophos Endpoint zusammengeführt. Die bewährten Sicherheitsfunktionen von Intercept X bleiben weiterhin Bestandteil der Lösung. Dazu zählen unter anderem der leistungsstarke Ransomware-Schutz mit CryptoGuard, KI-gestützte Bedrohungserkennung sowie moderne EDR- und XDR-Analysefunktionen zur Untersuchung von Sicherheitsvorfällen. Wichtige Funktionen von Sophos Endpoint Proaktiver Schutz vor Cyberbedrohungen Sophos Endpoint erkennt und blockiert zahlreiche Bedrohungen bereits im Vorfeld. Die Sicherheitslösung analysiert verdächtige Aktivitäten kontinuierlich und verhindert Angriffe, noch bevor sie Ihre Systeme oder Daten beeinträchtigen können. Analyse verdächtiger Aktivitäten mit GenAI Moderne GenAI-Tools unterstützen Sicherheitsteams bei der Untersuchung potenzieller Bedrohungen. Verdächtige Ereignisse können schneller analysiert und bewertet werden, sodass IT-Teams schneller auf mögliche Angriffe reagieren können. Automatische Reaktion auf Angriffe Die Plattform reagiert automatisch auf erkannte Bedrohungen. Dazu gehört unter anderem die Wiederherstellung von Dateien nach einem Ransomware-Angriff sowie die dynamische Anpassung von Schutzmaßnahmen an das jeweilige Angriffsszenario. Zentrale Verwaltung über Sophos Central Über die cloudbasierte Plattform Sophos Central können Administratoren Sicherheitsmeldungen einsehen, Bedrohungen entfernen und die gesamte IT-Sicherheitsinfrastruktur zentral verwalten. Sicherheitsfunktionen von Sophos Endpoint im Überblick Funktion Beschreibung Ransomware-Schutz mit CryptoGuard Die CryptoGuard-Technologie überwacht kontinuierlich Dateiaktivitäten und erkennt unautorisierte Verschlüsselungsversuche. Wird eine Bedrohung erkannt, stoppt Sophos Endpoint automatisch den verantwortlichen Prozess und stellt betroffene Dateien wieder her. MBR-Schutz für Systemstart Der integrierte Schutz des Master Boot Records verhindert Angriffe, die darauf abzielen, Computer unbrauchbar zu machen oder das Betriebssystem am Starten zu hindern. Schutz vor Remote-Ransomware Sophos Endpoint erkennt auch Angriffe, bei denen kompromittierte Geräte im Netzwerk verwendet werden, um Dateien auf anderen Systemen zu verschlüsseln. Dadurch wird eine der häufigsten Methoden moderner Ransomware effektiv blockiert. Adaptive Attack Protection Wird ein manueller Angriff erkannt, verstärkt die Lösung autom...97,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SOPHOS EndpointSophos Endpoint Security kaufen – Schutz vor Ransomware, Malware und Cyberangriffen Unternehmen sind heute täglich mit immer komplexeren Cyberangriffen konfrontiert. Klassische Antivirenprogramme reichen häufig nicht mehr aus, um moderne Bedrohungen zuverlässig zu stoppen. Genau hier setzt Sophos Endpoint an. Die leistungsstarke Sicherheitslösung kombiniert moderne KI-Technologie mit fortschrittlichen Schutzmechanismen, um Angriffe frühzeitig zu erkennen und zu verhindern – noch bevor sie Ihre Systeme beeinträchtigen können. Mit Sophos Endpoint powered by Intercept X erhalten Unternehmen eine der führenden Endpoint-Sicherheitslösungen am Markt. Die Plattform schützt Arbeitsplätze, Server und mobile Geräte vor Malware, Ransomware und anderen fortschrittlichen Cyberbedrohungen. Gleichzeitig ermöglichen integrierte Analysefunktionen eine schnelle Untersuchung verdächtiger Aktivitäten im gesamten Netzwerk. Durch die Kombination aus Endpoint Detection and Response (EDR) und Extended Detection and Response (XDR) bietet Sophos Endpoint eine umfassende Sicherheitsstrategie. IT-Teams können Sicherheitsereignisse gezielt analysieren, Angriffsmuster identifizieren und entsprechende Maßnahmen einleiten, um potenzielle Schäden zu verhindern. Cyberkriminelle nutzen heute immer ausgefeiltere Methoden, um in Unternehmensnetzwerke einzudringen. Sophos Endpoint wurde speziell dafür entwickelt, solche Angriffe frühzeitig zu erkennen und automatisch zu blockieren. Die KI-gestützte Sicherheitsengine analysiert kontinuierlich das Verhalten von Anwendungen und Systemprozessen, um ungewöhnliche Aktivitäten sofort zu identifizieren. Durch diese intelligente Analyse lassen sich selbst bisher unbekannte Bedrohungen erkennen. Unternehmen profitieren dadurch von einem proaktiven Schutz, der weit über klassische Antiviruslösungen hinausgeht. Sophos Endpoint bietet leistungsstarke Tools zur Untersuchung und Analyse von Sicherheitsereignissen. Mit integrierten EDR- und XDR-Funktionen können IT-Teams Bedrohungen detailliert analysieren, Angriffspfade nachvollziehen und potenzielle Schwachstellen identifizieren. Verdächtige Aktivitäten lassen sich schnell untersuchen, sodass Sicherheitsanalysten gezielte Maßnahmen ergreifen können. Diese erweiterten Analysefunktionen helfen dabei, Cyberangriffe nicht nur zu stoppen, sondern auch deren Ursache zu verstehen. Hinweis zur früheren Produktbezeichnung Sophos Endpoint wurde früher unter dem Namen Sophos Central Intercept X Advanced angeboten. Im Rahmen der Weiterentwicklung der Sophos Sicherheitsplattform hat der Hersteller die Produktstruktur vereinheitlicht und die Lösung unter der Bezeichnung Sophos Endpoint zusammengeführt. Die bewährten Sicherheitsfunktionen von Intercept X bleiben weiterhin Bestandteil der Lösung. Dazu zählen unter anderem der leistungsstarke Ransomware-Schutz mit CryptoGuard, KI-gestützte Bedrohungserkennung sowie moderne EDR- und XDR-Analysefunktionen zur Untersuchung von Sicherheitsvorfällen. Wichtige Funktionen von Sophos Endpoint Proaktiver Schutz vor Cyberbedrohungen Sophos Endpoint erkennt und blockiert zahlreiche Bedrohungen bereits im Vorfeld. Die Sicherheitslösung analysiert verdächtige Aktivitäten kontinuierlich und verhindert Angriffe, noch bevor sie Ihre Systeme oder Daten beeinträchtigen können. Analyse verdächtiger Aktivitäten mit GenAI Moderne GenAI-Tools unterstützen Sicherheitsteams bei der Untersuchung potenzieller Bedrohungen. Verdächtige Ereignisse können schneller analysiert und bewertet werden, sodass IT-Teams schneller auf mögliche Angriffe reagieren können. Automatische Reaktion auf Angriffe Die Plattform reagiert automatisch auf erkannte Bedrohungen. Dazu gehört unter anderem die Wiederherstellung von Dateien nach einem Ransomware-Angriff sowie die dynamische Anpassung von Schutzmaßnahmen an das jeweilige Angriffsszenario. Zentrale Verwaltung über Sophos Central Über die cloudbasierte Plattform Sophos Central können Administratoren Sicherheitsmeldungen einsehen, Bedrohungen entfernen und die gesamte IT-Sicherheitsinfrastruktur zentral verwalten. Sicherheitsfunktionen von Sophos Endpoint im Überblick Funktion Beschreibung Ransomware-Schutz mit CryptoGuard Die CryptoGuard-Technologie überwacht kontinuierlich Dateiaktivitäten und erkennt unautorisierte Verschlüsselungsversuche. Wird eine Bedrohung erkannt, stoppt Sophos Endpoint automatisch den verantwortlichen Prozess und stellt betroffene Dateien wieder her. MBR-Schutz für Systemstart Der integrierte Schutz des Master Boot Records verhindert Angriffe, die darauf abzielen, Computer unbrauchbar zu machen oder das Betriebssystem am Starten zu hindern. Schutz vor Remote-Ransomware Sophos Endpoint erkennt auch Angriffe, bei denen kompromittierte Geräte im Netzwerk verwendet werden, um Dateien auf anderen Systemen zu verschlüsseln. Dadurch wird eine der häufigsten Methoden moderner Ransomware effektiv blockiert. Adaptive Attack Protection Wird ein manueller Angriff erkannt, verstärkt die Lösung autom...22,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Welche Merkmale zeichnen eine Vintage-Uhr aus und wo kann man solche Zeitmesser erwerben?
Eine Vintage-Uhr zeichnet sich durch ihr klassisches Design, hochwertige Verarbeitung und zeitlose Eleganz aus. Solche Zeitmesser können in spezialisierten Vintage-Uhrenläden, Online-Marktplätzen oder bei Auktionen erworben werden. Oft sind sie gebraucht und weisen eine gewisse Patina auf, was ihren Charme und Sammlerwert ausmacht. **
-
Wo kann man hochwertige und preisgünstige Zeitmesser erwerben?
Man kann hochwertige und preisgünstige Zeitmesser in Fachgeschäften für Uhren und Schmuck finden. Auch Online-Shops bieten eine große Auswahl an preiswerten Uhren. Es lohnt sich, nach Sonderangeboten und Rabatten zu suchen, um ein gutes Schnäppchen zu machen. **
-
Wo kann ich hochwertige und bezahlbare Zeitmesser kaufen?
Hochwertige und bezahlbare Zeitmesser können in Fachgeschäften für Uhren, online bei renommierten Händlern oder auch bei Auktionsplattformen erworben werden. Es ist ratsam, vor dem Kauf Preise zu vergleichen und auf die Qualität sowie den Ruf des Verkäufers zu achten. Zudem können auch Second-Hand-Geschäfte oder Vintage-Märkte gute Optionen für hochwertige und preiswerte Zeitmesser sein. **
-
Wie funktioniert ein mechanischer Zeitmesser? Was ist der Unterschied zwischen einer analogen und einer digitalen Uhr?
Ein mechanischer Zeitmesser nutzt eine Feder oder ein Gewicht, um Energie zu speichern und diese über Zahnräder und Zeiger anzuzeigen. Bei einer analogen Uhr werden die Zeitangaben durch Zeiger auf einem Zifferblatt dargestellt, während eine digitale Uhr die Zeit in Zahlen auf einem Display anzeigt. Der Hauptunterschied liegt also in der Darstellungsform der Zeitangaben. **

Welche Merkmale kennzeichnen eine Vintage-Uhr und welche historischen Stile und Designs sind typisch für dieses Zeitmesser?
Vintage-Uhren sind in der Regel mindestens 20 Jahre alt und weisen oft klassische Merkmale wie schlichte Zifferblätter, schlanke Gehäuse und handgewickelte Mechanismen auf. Typische historische Stile und Designs für Vintage-Uhren sind Art Deco, Mid-Century Modern und Retro, die jeweils durch ihre charakteristischen Formen, Farben und Materialien gekennzeichnet sind. Diese Uhren spiegeln die Handwerkskunst und Ästhetik vergangener Epochen wider und sind bei Sammlern und Liebhabern beliebt. **
Wie wurden Zeitmesser im Laufe der Geschichte verbessert und weiterentwickelt?
Zeitmesser wurden im Laufe der Geschichte durch die Erfindung von mechanischen Uhren, Pendeluhren und schließlich Quarzuhren verbessert. Die Entwicklung von präziseren Mechanismen, wie dem Unruh- oder Quarzwerk, ermöglichte eine genauere Zeitmessung. Heutzutage werden Zeitmesser durch die Verwendung von Atomuhren und GPS-Technologie noch präziser und genauer. **
Top-Angebote
Produkte zum Begriff Endpoint:
-
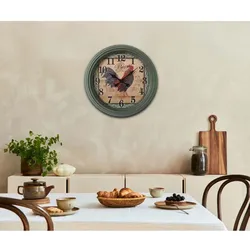
Wanduhr Uhr Zeitmesser Wanddekoration grün arabisches Ziffernblatt D 50,4cmBeschreibung Diese dekorative Wanduhr aus grünem Kunststoff kombiniert Funktionalität mit einem modernen Erscheinungsbild. Das runde Design mit arabischen Ziffern sorgt für eine klare Zeitanzeige und fügt sich harmonisch in unterschiedlichste Einrichtungsstile ein. Die gläserne Front schützt das Ziffernblatt vor Staub und Kratzern und verleiht der Uhr zugleich einen edlen Look. Mit einem Durchmesser von 50,4 cm ist sie ein auffälliges Accessoire für große Wandflächen in Wohnräumen, Büros oder Küchen. Dank ihres leisen Uhrwerks bleibt die Umgebung ruhig, sodass die Uhr auch ideal für Schlafbereiche geeignet ist. Diese Kombination aus Design, Farbe und Funktion macht die Wanduhr zu einem ansprechenden und praktischen Element jeder Raumgestaltung. Details • Wanduhr • Kunststoff grün • Uhr • weitere Funktionen: arabisches Ziffernblatt • ø: 504mm • H: 504mm • exkl. • Material Lampe: Kunststoff grün • Material Schirm: Glas • Material: Kunststoff • Farbe: grün • Maße ØxHxBxL: 50,4cm x 50,4cm x 5,1cm x 50,4cm Material Lampe: Kunststoff grün Material Schirm: Glas Maße ØxHxBxL: 50,4cm x 50,4cm x 5,1cm x 50,4cm Uhr: Ja Farbe: grün17,99 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
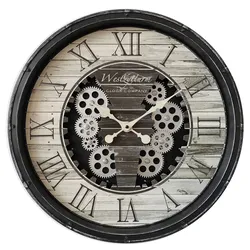
Wanduhr Uhr Wanddekoration Zeitmesser Kunststoff schwarz Zahnräder D 50,8 cmBeschreibung Diese stilvolle Wanduhr in Schwarz verbindet dekoratives Design mit funktionaler Präzision. Das römische Ziffernblatt und die beweglichen Zahnräder erzeugen einen eindrucksvollen, mechanischen Look, der sowohl in modernen als auch klassischen Einrichtungen perfekt zur Geltung kommt. Mit einem Durchmesser von 50,8 cm zieht diese Uhr an jeder Wand die Blicke auf sich und setzt einen markanten Akzent. Ob im Wohnzimmer, Büro oder Eingangsbereich – sie ergänzt den Raum mit technischer Raffinesse und eleganter Ästhetik. Die einfache Wandmontage ermöglicht eine schnelle Installation, während das harmonische Zusammenspiel aus Farbe, Form und Bewegung ein stilvolles Wohnambiente schafft. Details • Wanduhr • Kunststoff schwarz • Uhr • weitere Funktionen: bewegliche Zahnräder • römisches Ziffernblatt • ø: 508mm • H: 508mm • exkl. • Material Lampe: Kunststoff schwarz • Material Schirm: Glas • Material: Kunststoff • Farbe: schwarz • Maße ØxHxBxL: 50,8cm x 50,8cm x 8cm x 50,8cm Material Lampe: Kunststoff schwarz Material Schirm: Glas Maße ØxHxBxL: 50,8cm x 50,8cm x 8cm x 50,8cm Uhr: Ja Farbe: schwarz52,99 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
SOPHOS EndpointSophos Endpoint Security kaufen – Schutz vor Ransomware, Malware und Cyberangriffen Unternehmen sind heute täglich mit immer komplexeren Cyberangriffen konfrontiert. Klassische Antivirenprogramme reichen häufig nicht mehr aus, um moderne Bedrohungen zuverlässig zu stoppen. Genau hier setzt Sophos Endpoint an. Die leistungsstarke Sicherheitslösung kombiniert moderne KI-Technologie mit fortschrittlichen Schutzmechanismen, um Angriffe frühzeitig zu erkennen und zu verhindern – noch bevor sie Ihre Systeme beeinträchtigen können. Mit Sophos Endpoint powered by Intercept X erhalten Unternehmen eine der führenden Endpoint-Sicherheitslösungen am Markt. Die Plattform schützt Arbeitsplätze, Server und mobile Geräte vor Malware, Ransomware und anderen fortschrittlichen Cyberbedrohungen. Gleichzeitig ermöglichen integrierte Analysefunktionen eine schnelle Untersuchung verdächtiger Aktivitäten im gesamten Netzwerk. Durch die Kombination aus Endpoint Detection and Response (EDR) und Extended Detection and Response (XDR) bietet Sophos Endpoint eine umfassende Sicherheitsstrategie. IT-Teams können Sicherheitsereignisse gezielt analysieren, Angriffsmuster identifizieren und entsprechende Maßnahmen einleiten, um potenzielle Schäden zu verhindern. Cyberkriminelle nutzen heute immer ausgefeiltere Methoden, um in Unternehmensnetzwerke einzudringen. Sophos Endpoint wurde speziell dafür entwickelt, solche Angriffe frühzeitig zu erkennen und automatisch zu blockieren. Die KI-gestützte Sicherheitsengine analysiert kontinuierlich das Verhalten von Anwendungen und Systemprozessen, um ungewöhnliche Aktivitäten sofort zu identifizieren. Durch diese intelligente Analyse lassen sich selbst bisher unbekannte Bedrohungen erkennen. Unternehmen profitieren dadurch von einem proaktiven Schutz, der weit über klassische Antiviruslösungen hinausgeht. Sophos Endpoint bietet leistungsstarke Tools zur Untersuchung und Analyse von Sicherheitsereignissen. Mit integrierten EDR- und XDR-Funktionen können IT-Teams Bedrohungen detailliert analysieren, Angriffspfade nachvollziehen und potenzielle Schwachstellen identifizieren. Verdächtige Aktivitäten lassen sich schnell untersuchen, sodass Sicherheitsanalysten gezielte Maßnahmen ergreifen können. Diese erweiterten Analysefunktionen helfen dabei, Cyberangriffe nicht nur zu stoppen, sondern auch deren Ursache zu verstehen. Hinweis zur früheren Produktbezeichnung Sophos Endpoint wurde früher unter dem Namen Sophos Central Intercept X Advanced angeboten. Im Rahmen der Weiterentwicklung der Sophos Sicherheitsplattform hat der Hersteller die Produktstruktur vereinheitlicht und die Lösung unter der Bezeichnung Sophos Endpoint zusammengeführt. Die bewährten Sicherheitsfunktionen von Intercept X bleiben weiterhin Bestandteil der Lösung. Dazu zählen unter anderem der leistungsstarke Ransomware-Schutz mit CryptoGuard, KI-gestützte Bedrohungserkennung sowie moderne EDR- und XDR-Analysefunktionen zur Untersuchung von Sicherheitsvorfällen. Wichtige Funktionen von Sophos Endpoint Proaktiver Schutz vor Cyberbedrohungen Sophos Endpoint erkennt und blockiert zahlreiche Bedrohungen bereits im Vorfeld. Die Sicherheitslösung analysiert verdächtige Aktivitäten kontinuierlich und verhindert Angriffe, noch bevor sie Ihre Systeme oder Daten beeinträchtigen können. Analyse verdächtiger Aktivitäten mit GenAI Moderne GenAI-Tools unterstützen Sicherheitsteams bei der Untersuchung potenzieller Bedrohungen. Verdächtige Ereignisse können schneller analysiert und bewertet werden, sodass IT-Teams schneller auf mögliche Angriffe reagieren können. Automatische Reaktion auf Angriffe Die Plattform reagiert automatisch auf erkannte Bedrohungen. Dazu gehört unter anderem die Wiederherstellung von Dateien nach einem Ransomware-Angriff sowie die dynamische Anpassung von Schutzmaßnahmen an das jeweilige Angriffsszenario. Zentrale Verwaltung über Sophos Central Über die cloudbasierte Plattform Sophos Central können Administratoren Sicherheitsmeldungen einsehen, Bedrohungen entfernen und die gesamte IT-Sicherheitsinfrastruktur zentral verwalten. Sicherheitsfunktionen von Sophos Endpoint im Überblick Funktion Beschreibung Ransomware-Schutz mit CryptoGuard Die CryptoGuard-Technologie überwacht kontinuierlich Dateiaktivitäten und erkennt unautorisierte Verschlüsselungsversuche. Wird eine Bedrohung erkannt, stoppt Sophos Endpoint automatisch den verantwortlichen Prozess und stellt betroffene Dateien wieder her. MBR-Schutz für Systemstart Der integrierte Schutz des Master Boot Records verhindert Angriffe, die darauf abzielen, Computer unbrauchbar zu machen oder das Betriebssystem am Starten zu hindern. Schutz vor Remote-Ransomware Sophos Endpoint erkennt auch Angriffe, bei denen kompromittierte Geräte im Netzwerk verwendet werden, um Dateien auf anderen Systemen zu verschlüsseln. Dadurch wird eine der häufigsten Methoden moderner Ransomware effektiv blockiert. Adaptive Attack Protection Wird ein manueller Angriff erkannt, verstärkt die Lösung autom...83,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Carofiglio, Gianrico: Drei Uhr morgensDrei Uhr morgens , Schläos in Marseille: Die bewegende Geschichte der Annäherung von Vater und Sohn. Eine Fahrt nach Marseille wird für Antonio und seinen Vater zu einer Reise in die Erinnerung und nach innen. Der verschlossene Gymnasiast muss zu einer neurologischen Untersuchung, die vorschreibt, zwei Tage und zwei Nächte ohne Schlaf zuzubringen. Sein Vater, der früh die Familie verlassen hat und zu dem er ein kühles Verhältnis hat, begleitet ihn. Erstmals erfahren die beiden eine nie gekannte Intimität: Der Vater erzählt von seiner Jugend, von der Bekanntschaft mit der Mutter des Jungen - der Sohn von seinen Hoffnungen und Ängsten. Der Aufenthalt vollzieht sich zwischen Wachzustand und Erschöpfung, er führt in anrüchige Viertel, an atemberaubende Strände, ins Herz der pulsierenden Stadt. Eine Begegnung, die zwei Menschen für immer verändert. , Elektromotorenteile > Elektromotoren & -teile , Auflage: 3. unveränderte Auflage, Erscheinungsjahr: 20230328, Produktform: Leinen, Titel der Reihe: Transfer Bibliothek#145#, Autoren: Carofiglio, Gianrico, Übersetzung: Koskull, Verena von, Auflage: 23003, Auflage/Ausgabe: 3. unveränderte Auflage, Seitenzahl/Blattzahl: 184, Keyword: Annäherung; Beziehung; Empathie; Frankreich; Intimität; Konflikt; Marseille; Sohn; TransferBibliothek; Vater, Warengruppe: HC/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 216, Breite: 144, Höhe: 22, Gewicht: 365, Produktform: Gebunden, Genre: Belletristik,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist die Fehlermeldung für den PCI Express Endpoint?
Es gibt verschiedene mögliche Fehlermeldungen für einen PCI Express Endpoint, je nachdem, welches Problem auftritt. Einige mögliche Fehlermeldungen könnten sein: "PCI Express Endpoint konnte nicht erkannt werden", "Fehler beim Initialisieren des PCI Express Endpoints" oder "Verbindungsfehler mit dem PCI Express Endpoint". Die genaue Fehlermeldung hängt von der spezifischen Situation und dem verwendeten System ab. **
-
Gibt es bei rav endpoint protection keine Deinstallexe für verlorene Daten?
Es gibt keine spezielle Deinstallationsdatei für verlorene Daten bei rav Endpoint Protection. Die Deinstallation erfolgt normalerweise über die Systemsteuerung oder über das entsprechende Deinstallationsprogramm des Antivirenprogramms. Wenn Daten verloren gegangen sind, kann dies auf verschiedene Ursachen zurückzuführen sein, wie z.B. einen Fehler im Programm oder eine fehlerhafte Konfiguration. In solchen Fällen ist es ratsam, den technischen Support des Herstellers zu kontaktieren, um das Problem zu lösen. **
-
Welche Merkmale zeichnen eine Vintage-Uhr aus und wo kann man solche Zeitmesser erwerben?
Eine Vintage-Uhr zeichnet sich durch ihr klassisches Design, hochwertige Verarbeitung und zeitlose Eleganz aus. Solche Zeitmesser können in spezialisierten Vintage-Uhrenläden, Online-Marktplätzen oder bei Auktionen erworben werden. Oft sind sie gebraucht und weisen eine gewisse Patina auf, was ihren Charme und Sammlerwert ausmacht. **
-
Wo kann man hochwertige und preisgünstige Zeitmesser erwerben?
Man kann hochwertige und preisgünstige Zeitmesser in Fachgeschäften für Uhren und Schmuck finden. Auch Online-Shops bieten eine große Auswahl an preiswerten Uhren. Es lohnt sich, nach Sonderangeboten und Rabatten zu suchen, um ein gutes Schnäppchen zu machen. **
Ähnliche Suchbegriffe für Endpoint
-
SOPHOS EndpointSophos Endpoint Security kaufen – Schutz vor Ransomware, Malware und Cyberangriffen Unternehmen sind heute täglich mit immer komplexeren Cyberangriffen konfrontiert. Klassische Antivirenprogramme reichen häufig nicht mehr aus, um moderne Bedrohungen zuverlässig zu stoppen. Genau hier setzt Sophos Endpoint an. Die leistungsstarke Sicherheitslösung kombiniert moderne KI-Technologie mit fortschrittlichen Schutzmechanismen, um Angriffe frühzeitig zu erkennen und zu verhindern – noch bevor sie Ihre Systeme beeinträchtigen können. Mit Sophos Endpoint powered by Intercept X erhalten Unternehmen eine der führenden Endpoint-Sicherheitslösungen am Markt. Die Plattform schützt Arbeitsplätze, Server und mobile Geräte vor Malware, Ransomware und anderen fortschrittlichen Cyberbedrohungen. Gleichzeitig ermöglichen integrierte Analysefunktionen eine schnelle Untersuchung verdächtiger Aktivitäten im gesamten Netzwerk. Durch die Kombination aus Endpoint Detection and Response (EDR) und Extended Detection and Response (XDR) bietet Sophos Endpoint eine umfassende Sicherheitsstrategie. IT-Teams können Sicherheitsereignisse gezielt analysieren, Angriffsmuster identifizieren und entsprechende Maßnahmen einleiten, um potenzielle Schäden zu verhindern. Cyberkriminelle nutzen heute immer ausgefeiltere Methoden, um in Unternehmensnetzwerke einzudringen. Sophos Endpoint wurde speziell dafür entwickelt, solche Angriffe frühzeitig zu erkennen und automatisch zu blockieren. Die KI-gestützte Sicherheitsengine analysiert kontinuierlich das Verhalten von Anwendungen und Systemprozessen, um ungewöhnliche Aktivitäten sofort zu identifizieren. Durch diese intelligente Analyse lassen sich selbst bisher unbekannte Bedrohungen erkennen. Unternehmen profitieren dadurch von einem proaktiven Schutz, der weit über klassische Antiviruslösungen hinausgeht. Sophos Endpoint bietet leistungsstarke Tools zur Untersuchung und Analyse von Sicherheitsereignissen. Mit integrierten EDR- und XDR-Funktionen können IT-Teams Bedrohungen detailliert analysieren, Angriffspfade nachvollziehen und potenzielle Schwachstellen identifizieren. Verdächtige Aktivitäten lassen sich schnell untersuchen, sodass Sicherheitsanalysten gezielte Maßnahmen ergreifen können. Diese erweiterten Analysefunktionen helfen dabei, Cyberangriffe nicht nur zu stoppen, sondern auch deren Ursache zu verstehen. Hinweis zur früheren Produktbezeichnung Sophos Endpoint wurde früher unter dem Namen Sophos Central Intercept X Advanced angeboten. Im Rahmen der Weiterentwicklung der Sophos Sicherheitsplattform hat der Hersteller die Produktstruktur vereinheitlicht und die Lösung unter der Bezeichnung Sophos Endpoint zusammengeführt. Die bewährten Sicherheitsfunktionen von Intercept X bleiben weiterhin Bestandteil der Lösung. Dazu zählen unter anderem der leistungsstarke Ransomware-Schutz mit CryptoGuard, KI-gestützte Bedrohungserkennung sowie moderne EDR- und XDR-Analysefunktionen zur Untersuchung von Sicherheitsvorfällen. Wichtige Funktionen von Sophos Endpoint Proaktiver Schutz vor Cyberbedrohungen Sophos Endpoint erkennt und blockiert zahlreiche Bedrohungen bereits im Vorfeld. Die Sicherheitslösung analysiert verdächtige Aktivitäten kontinuierlich und verhindert Angriffe, noch bevor sie Ihre Systeme oder Daten beeinträchtigen können. Analyse verdächtiger Aktivitäten mit GenAI Moderne GenAI-Tools unterstützen Sicherheitsteams bei der Untersuchung potenzieller Bedrohungen. Verdächtige Ereignisse können schneller analysiert und bewertet werden, sodass IT-Teams schneller auf mögliche Angriffe reagieren können. Automatische Reaktion auf Angriffe Die Plattform reagiert automatisch auf erkannte Bedrohungen. Dazu gehört unter anderem die Wiederherstellung von Dateien nach einem Ransomware-Angriff sowie die dynamische Anpassung von Schutzmaßnahmen an das jeweilige Angriffsszenario. Zentrale Verwaltung über Sophos Central Über die cloudbasierte Plattform Sophos Central können Administratoren Sicherheitsmeldungen einsehen, Bedrohungen entfernen und die gesamte IT-Sicherheitsinfrastruktur zentral verwalten. Sicherheitsfunktionen von Sophos Endpoint im Überblick Funktion Beschreibung Ransomware-Schutz mit CryptoGuard Die CryptoGuard-Technologie überwacht kontinuierlich Dateiaktivitäten und erkennt unautorisierte Verschlüsselungsversuche. Wird eine Bedrohung erkannt, stoppt Sophos Endpoint automatisch den verantwortlichen Prozess und stellt betroffene Dateien wieder her. MBR-Schutz für Systemstart Der integrierte Schutz des Master Boot Records verhindert Angriffe, die darauf abzielen, Computer unbrauchbar zu machen oder das Betriebssystem am Starten zu hindern. Schutz vor Remote-Ransomware Sophos Endpoint erkennt auch Angriffe, bei denen kompromittierte Geräte im Netzwerk verwendet werden, um Dateien auf anderen Systemen zu verschlüsseln. Dadurch wird eine der häufigsten Methoden moderner Ransomware effektiv blockiert. Adaptive Attack Protection Wird ein manueller Angriff erkannt, verstärkt die Lösung autom...97,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SOPHOS EndpointSophos Endpoint Security kaufen – Schutz vor Ransomware, Malware und Cyberangriffen Unternehmen sind heute täglich mit immer komplexeren Cyberangriffen konfrontiert. Klassische Antivirenprogramme reichen häufig nicht mehr aus, um moderne Bedrohungen zuverlässig zu stoppen. Genau hier setzt Sophos Endpoint an. Die leistungsstarke Sicherheitslösung kombiniert moderne KI-Technologie mit fortschrittlichen Schutzmechanismen, um Angriffe frühzeitig zu erkennen und zu verhindern – noch bevor sie Ihre Systeme beeinträchtigen können. Mit Sophos Endpoint powered by Intercept X erhalten Unternehmen eine der führenden Endpoint-Sicherheitslösungen am Markt. Die Plattform schützt Arbeitsplätze, Server und mobile Geräte vor Malware, Ransomware und anderen fortschrittlichen Cyberbedrohungen. Gleichzeitig ermöglichen integrierte Analysefunktionen eine schnelle Untersuchung verdächtiger Aktivitäten im gesamten Netzwerk. Durch die Kombination aus Endpoint Detection and Response (EDR) und Extended Detection and Response (XDR) bietet Sophos Endpoint eine umfassende Sicherheitsstrategie. IT-Teams können Sicherheitsereignisse gezielt analysieren, Angriffsmuster identifizieren und entsprechende Maßnahmen einleiten, um potenzielle Schäden zu verhindern. Cyberkriminelle nutzen heute immer ausgefeiltere Methoden, um in Unternehmensnetzwerke einzudringen. Sophos Endpoint wurde speziell dafür entwickelt, solche Angriffe frühzeitig zu erkennen und automatisch zu blockieren. Die KI-gestützte Sicherheitsengine analysiert kontinuierlich das Verhalten von Anwendungen und Systemprozessen, um ungewöhnliche Aktivitäten sofort zu identifizieren. Durch diese intelligente Analyse lassen sich selbst bisher unbekannte Bedrohungen erkennen. Unternehmen profitieren dadurch von einem proaktiven Schutz, der weit über klassische Antiviruslösungen hinausgeht. Sophos Endpoint bietet leistungsstarke Tools zur Untersuchung und Analyse von Sicherheitsereignissen. Mit integrierten EDR- und XDR-Funktionen können IT-Teams Bedrohungen detailliert analysieren, Angriffspfade nachvollziehen und potenzielle Schwachstellen identifizieren. Verdächtige Aktivitäten lassen sich schnell untersuchen, sodass Sicherheitsanalysten gezielte Maßnahmen ergreifen können. Diese erweiterten Analysefunktionen helfen dabei, Cyberangriffe nicht nur zu stoppen, sondern auch deren Ursache zu verstehen. Hinweis zur früheren Produktbezeichnung Sophos Endpoint wurde früher unter dem Namen Sophos Central Intercept X Advanced angeboten. Im Rahmen der Weiterentwicklung der Sophos Sicherheitsplattform hat der Hersteller die Produktstruktur vereinheitlicht und die Lösung unter der Bezeichnung Sophos Endpoint zusammengeführt. Die bewährten Sicherheitsfunktionen von Intercept X bleiben weiterhin Bestandteil der Lösung. Dazu zählen unter anderem der leistungsstarke Ransomware-Schutz mit CryptoGuard, KI-gestützte Bedrohungserkennung sowie moderne EDR- und XDR-Analysefunktionen zur Untersuchung von Sicherheitsvorfällen. Wichtige Funktionen von Sophos Endpoint Proaktiver Schutz vor Cyberbedrohungen Sophos Endpoint erkennt und blockiert zahlreiche Bedrohungen bereits im Vorfeld. Die Sicherheitslösung analysiert verdächtige Aktivitäten kontinuierlich und verhindert Angriffe, noch bevor sie Ihre Systeme oder Daten beeinträchtigen können. Analyse verdächtiger Aktivitäten mit GenAI Moderne GenAI-Tools unterstützen Sicherheitsteams bei der Untersuchung potenzieller Bedrohungen. Verdächtige Ereignisse können schneller analysiert und bewertet werden, sodass IT-Teams schneller auf mögliche Angriffe reagieren können. Automatische Reaktion auf Angriffe Die Plattform reagiert automatisch auf erkannte Bedrohungen. Dazu gehört unter anderem die Wiederherstellung von Dateien nach einem Ransomware-Angriff sowie die dynamische Anpassung von Schutzmaßnahmen an das jeweilige Angriffsszenario. Zentrale Verwaltung über Sophos Central Über die cloudbasierte Plattform Sophos Central können Administratoren Sicherheitsmeldungen einsehen, Bedrohungen entfernen und die gesamte IT-Sicherheitsinfrastruktur zentral verwalten. Sicherheitsfunktionen von Sophos Endpoint im Überblick Funktion Beschreibung Ransomware-Schutz mit CryptoGuard Die CryptoGuard-Technologie überwacht kontinuierlich Dateiaktivitäten und erkennt unautorisierte Verschlüsselungsversuche. Wird eine Bedrohung erkannt, stoppt Sophos Endpoint automatisch den verantwortlichen Prozess und stellt betroffene Dateien wieder her. MBR-Schutz für Systemstart Der integrierte Schutz des Master Boot Records verhindert Angriffe, die darauf abzielen, Computer unbrauchbar zu machen oder das Betriebssystem am Starten zu hindern. Schutz vor Remote-Ransomware Sophos Endpoint erkennt auch Angriffe, bei denen kompromittierte Geräte im Netzwerk verwendet werden, um Dateien auf anderen Systemen zu verschlüsseln. Dadurch wird eine der häufigsten Methoden moderner Ransomware effektiv blockiert. Adaptive Attack Protection Wird ein manueller Angriff erkannt, verstärkt die Lösung autom...22,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SOPHOS EndpointSophos Endpoint Security kaufen – Schutz vor Ransomware, Malware und Cyberangriffen Unternehmen sind heute täglich mit immer komplexeren Cyberangriffen konfrontiert. Klassische Antivirenprogramme reichen häufig nicht mehr aus, um moderne Bedrohungen zuverlässig zu stoppen. Genau hier setzt Sophos Endpoint an. Die leistungsstarke Sicherheitslösung kombiniert moderne KI-Technologie mit fortschrittlichen Schutzmechanismen, um Angriffe frühzeitig zu erkennen und zu verhindern – noch bevor sie Ihre Systeme beeinträchtigen können. Mit Sophos Endpoint powered by Intercept X erhalten Unternehmen eine der führenden Endpoint-Sicherheitslösungen am Markt. Die Plattform schützt Arbeitsplätze, Server und mobile Geräte vor Malware, Ransomware und anderen fortschrittlichen Cyberbedrohungen. Gleichzeitig ermöglichen integrierte Analysefunktionen eine schnelle Untersuchung verdächtiger Aktivitäten im gesamten Netzwerk. Durch die Kombination aus Endpoint Detection and Response (EDR) und Extended Detection and Response (XDR) bietet Sophos Endpoint eine umfassende Sicherheitsstrategie. IT-Teams können Sicherheitsereignisse gezielt analysieren, Angriffsmuster identifizieren und entsprechende Maßnahmen einleiten, um potenzielle Schäden zu verhindern. Cyberkriminelle nutzen heute immer ausgefeiltere Methoden, um in Unternehmensnetzwerke einzudringen. Sophos Endpoint wurde speziell dafür entwickelt, solche Angriffe frühzeitig zu erkennen und automatisch zu blockieren. Die KI-gestützte Sicherheitsengine analysiert kontinuierlich das Verhalten von Anwendungen und Systemprozessen, um ungewöhnliche Aktivitäten sofort zu identifizieren. Durch diese intelligente Analyse lassen sich selbst bisher unbekannte Bedrohungen erkennen. Unternehmen profitieren dadurch von einem proaktiven Schutz, der weit über klassische Antiviruslösungen hinausgeht. Sophos Endpoint bietet leistungsstarke Tools zur Untersuchung und Analyse von Sicherheitsereignissen. Mit integrierten EDR- und XDR-Funktionen können IT-Teams Bedrohungen detailliert analysieren, Angriffspfade nachvollziehen und potenzielle Schwachstellen identifizieren. Verdächtige Aktivitäten lassen sich schnell untersuchen, sodass Sicherheitsanalysten gezielte Maßnahmen ergreifen können. Diese erweiterten Analysefunktionen helfen dabei, Cyberangriffe nicht nur zu stoppen, sondern auch deren Ursache zu verstehen. Hinweis zur früheren Produktbezeichnung Sophos Endpoint wurde früher unter dem Namen Sophos Central Intercept X Advanced angeboten. Im Rahmen der Weiterentwicklung der Sophos Sicherheitsplattform hat der Hersteller die Produktstruktur vereinheitlicht und die Lösung unter der Bezeichnung Sophos Endpoint zusammengeführt. Die bewährten Sicherheitsfunktionen von Intercept X bleiben weiterhin Bestandteil der Lösung. Dazu zählen unter anderem der leistungsstarke Ransomware-Schutz mit CryptoGuard, KI-gestützte Bedrohungserkennung sowie moderne EDR- und XDR-Analysefunktionen zur Untersuchung von Sicherheitsvorfällen. Wichtige Funktionen von Sophos Endpoint Proaktiver Schutz vor Cyberbedrohungen Sophos Endpoint erkennt und blockiert zahlreiche Bedrohungen bereits im Vorfeld. Die Sicherheitslösung analysiert verdächtige Aktivitäten kontinuierlich und verhindert Angriffe, noch bevor sie Ihre Systeme oder Daten beeinträchtigen können. Analyse verdächtiger Aktivitäten mit GenAI Moderne GenAI-Tools unterstützen Sicherheitsteams bei der Untersuchung potenzieller Bedrohungen. Verdächtige Ereignisse können schneller analysiert und bewertet werden, sodass IT-Teams schneller auf mögliche Angriffe reagieren können. Automatische Reaktion auf Angriffe Die Plattform reagiert automatisch auf erkannte Bedrohungen. Dazu gehört unter anderem die Wiederherstellung von Dateien nach einem Ransomware-Angriff sowie die dynamische Anpassung von Schutzmaßnahmen an das jeweilige Angriffsszenario. Zentrale Verwaltung über Sophos Central Über die cloudbasierte Plattform Sophos Central können Administratoren Sicherheitsmeldungen einsehen, Bedrohungen entfernen und die gesamte IT-Sicherheitsinfrastruktur zentral verwalten. Sicherheitsfunktionen von Sophos Endpoint im Überblick Funktion Beschreibung Ransomware-Schutz mit CryptoGuard Die CryptoGuard-Technologie überwacht kontinuierlich Dateiaktivitäten und erkennt unautorisierte Verschlüsselungsversuche. Wird eine Bedrohung erkannt, stoppt Sophos Endpoint automatisch den verantwortlichen Prozess und stellt betroffene Dateien wieder her. MBR-Schutz für Systemstart Der integrierte Schutz des Master Boot Records verhindert Angriffe, die darauf abzielen, Computer unbrauchbar zu machen oder das Betriebssystem am Starten zu hindern. Schutz vor Remote-Ransomware Sophos Endpoint erkennt auch Angriffe, bei denen kompromittierte Geräte im Netzwerk verwendet werden, um Dateien auf anderen Systemen zu verschlüsseln. Dadurch wird eine der häufigsten Methoden moderner Ransomware effektiv blockiert. Adaptive Attack Protection Wird ein manueller Angriff erkannt, verstärkt die Lösung autom...51,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SOPHOS EndpointSophos Endpoint Security kaufen – Schutz vor Ransomware, Malware und Cyberangriffen Unternehmen sind heute täglich mit immer komplexeren Cyberangriffen konfrontiert. Klassische Antivirenprogramme reichen häufig nicht mehr aus, um moderne Bedrohungen zuverlässig zu stoppen. Genau hier setzt Sophos Endpoint an. Die leistungsstarke Sicherheitslösung kombiniert moderne KI-Technologie mit fortschrittlichen Schutzmechanismen, um Angriffe frühzeitig zu erkennen und zu verhindern – noch bevor sie Ihre Systeme beeinträchtigen können. Mit Sophos Endpoint powered by Intercept X erhalten Unternehmen eine der führenden Endpoint-Sicherheitslösungen am Markt. Die Plattform schützt Arbeitsplätze, Server und mobile Geräte vor Malware, Ransomware und anderen fortschrittlichen Cyberbedrohungen. Gleichzeitig ermöglichen integrierte Analysefunktionen eine schnelle Untersuchung verdächtiger Aktivitäten im gesamten Netzwerk. Durch die Kombination aus Endpoint Detection and Response (EDR) und Extended Detection and Response (XDR) bietet Sophos Endpoint eine umfassende Sicherheitsstrategie. IT-Teams können Sicherheitsereignisse gezielt analysieren, Angriffsmuster identifizieren und entsprechende Maßnahmen einleiten, um potenzielle Schäden zu verhindern. Cyberkriminelle nutzen heute immer ausgefeiltere Methoden, um in Unternehmensnetzwerke einzudringen. Sophos Endpoint wurde speziell dafür entwickelt, solche Angriffe frühzeitig zu erkennen und automatisch zu blockieren. Die KI-gestützte Sicherheitsengine analysiert kontinuierlich das Verhalten von Anwendungen und Systemprozessen, um ungewöhnliche Aktivitäten sofort zu identifizieren. Durch diese intelligente Analyse lassen sich selbst bisher unbekannte Bedrohungen erkennen. Unternehmen profitieren dadurch von einem proaktiven Schutz, der weit über klassische Antiviruslösungen hinausgeht. Sophos Endpoint bietet leistungsstarke Tools zur Untersuchung und Analyse von Sicherheitsereignissen. Mit integrierten EDR- und XDR-Funktionen können IT-Teams Bedrohungen detailliert analysieren, Angriffspfade nachvollziehen und potenzielle Schwachstellen identifizieren. Verdächtige Aktivitäten lassen sich schnell untersuchen, sodass Sicherheitsanalysten gezielte Maßnahmen ergreifen können. Diese erweiterten Analysefunktionen helfen dabei, Cyberangriffe nicht nur zu stoppen, sondern auch deren Ursache zu verstehen. Hinweis zur früheren Produktbezeichnung Sophos Endpoint wurde früher unter dem Namen Sophos Central Intercept X Advanced angeboten. Im Rahmen der Weiterentwicklung der Sophos Sicherheitsplattform hat der Hersteller die Produktstruktur vereinheitlicht und die Lösung unter der Bezeichnung Sophos Endpoint zusammengeführt. Die bewährten Sicherheitsfunktionen von Intercept X bleiben weiterhin Bestandteil der Lösung. Dazu zählen unter anderem der leistungsstarke Ransomware-Schutz mit CryptoGuard, KI-gestützte Bedrohungserkennung sowie moderne EDR- und XDR-Analysefunktionen zur Untersuchung von Sicherheitsvorfällen. Wichtige Funktionen von Sophos Endpoint Proaktiver Schutz vor Cyberbedrohungen Sophos Endpoint erkennt und blockiert zahlreiche Bedrohungen bereits im Vorfeld. Die Sicherheitslösung analysiert verdächtige Aktivitäten kontinuierlich und verhindert Angriffe, noch bevor sie Ihre Systeme oder Daten beeinträchtigen können. Analyse verdächtiger Aktivitäten mit GenAI Moderne GenAI-Tools unterstützen Sicherheitsteams bei der Untersuchung potenzieller Bedrohungen. Verdächtige Ereignisse können schneller analysiert und bewertet werden, sodass IT-Teams schneller auf mögliche Angriffe reagieren können. Automatische Reaktion auf Angriffe Die Plattform reagiert automatisch auf erkannte Bedrohungen. Dazu gehört unter anderem die Wiederherstellung von Dateien nach einem Ransomware-Angriff sowie die dynamische Anpassung von Schutzmaßnahmen an das jeweilige Angriffsszenario. Zentrale Verwaltung über Sophos Central Über die cloudbasierte Plattform Sophos Central können Administratoren Sicherheitsmeldungen einsehen, Bedrohungen entfernen und die gesamte IT-Sicherheitsinfrastruktur zentral verwalten. Sicherheitsfunktionen von Sophos Endpoint im Überblick Funktion Beschreibung Ransomware-Schutz mit CryptoGuard Die CryptoGuard-Technologie überwacht kontinuierlich Dateiaktivitäten und erkennt unautorisierte Verschlüsselungsversuche. Wird eine Bedrohung erkannt, stoppt Sophos Endpoint automatisch den verantwortlichen Prozess und stellt betroffene Dateien wieder her. MBR-Schutz für Systemstart Der integrierte Schutz des Master Boot Records verhindert Angriffe, die darauf abzielen, Computer unbrauchbar zu machen oder das Betriebssystem am Starten zu hindern. Schutz vor Remote-Ransomware Sophos Endpoint erkennt auch Angriffe, bei denen kompromittierte Geräte im Netzwerk verwendet werden, um Dateien auf anderen Systemen zu verschlüsseln. Dadurch wird eine der häufigsten Methoden moderner Ransomware effektiv blockiert. Adaptive Attack Protection Wird ein manueller Angriff erkannt, verstärkt die Lösung autom...143,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann ich hochwertige und bezahlbare Zeitmesser kaufen?
Hochwertige und bezahlbare Zeitmesser können in Fachgeschäften für Uhren, online bei renommierten Händlern oder auch bei Auktionsplattformen erworben werden. Es ist ratsam, vor dem Kauf Preise zu vergleichen und auf die Qualität sowie den Ruf des Verkäufers zu achten. Zudem können auch Second-Hand-Geschäfte oder Vintage-Märkte gute Optionen für hochwertige und preiswerte Zeitmesser sein. **
-
Wie funktioniert ein mechanischer Zeitmesser? Was ist der Unterschied zwischen einer analogen und einer digitalen Uhr?
Ein mechanischer Zeitmesser nutzt eine Feder oder ein Gewicht, um Energie zu speichern und diese über Zahnräder und Zeiger anzuzeigen. Bei einer analogen Uhr werden die Zeitangaben durch Zeiger auf einem Zifferblatt dargestellt, während eine digitale Uhr die Zeit in Zahlen auf einem Display anzeigt. Der Hauptunterschied liegt also in der Darstellungsform der Zeitangaben. **
-
Welche Merkmale kennzeichnen eine Vintage-Uhr und welche historischen Stile und Designs sind typisch für dieses Zeitmesser?
Vintage-Uhren sind in der Regel mindestens 20 Jahre alt und weisen oft klassische Merkmale wie schlichte Zifferblätter, schlanke Gehäuse und handgewickelte Mechanismen auf. Typische historische Stile und Designs für Vintage-Uhren sind Art Deco, Mid-Century Modern und Retro, die jeweils durch ihre charakteristischen Formen, Farben und Materialien gekennzeichnet sind. Diese Uhren spiegeln die Handwerkskunst und Ästhetik vergangener Epochen wider und sind bei Sammlern und Liebhabern beliebt. **
-
Wie wurden Zeitmesser im Laufe der Geschichte verbessert und weiterentwickelt?
Zeitmesser wurden im Laufe der Geschichte durch die Erfindung von mechanischen Uhren, Pendeluhren und schließlich Quarzuhren verbessert. Die Entwicklung von präziseren Mechanismen, wie dem Unruh- oder Quarzwerk, ermöglichte eine genauere Zeitmessung. Heutzutage werden Zeitmesser durch die Verwendung von Atomuhren und GPS-Technologie noch präziser und genauer. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.